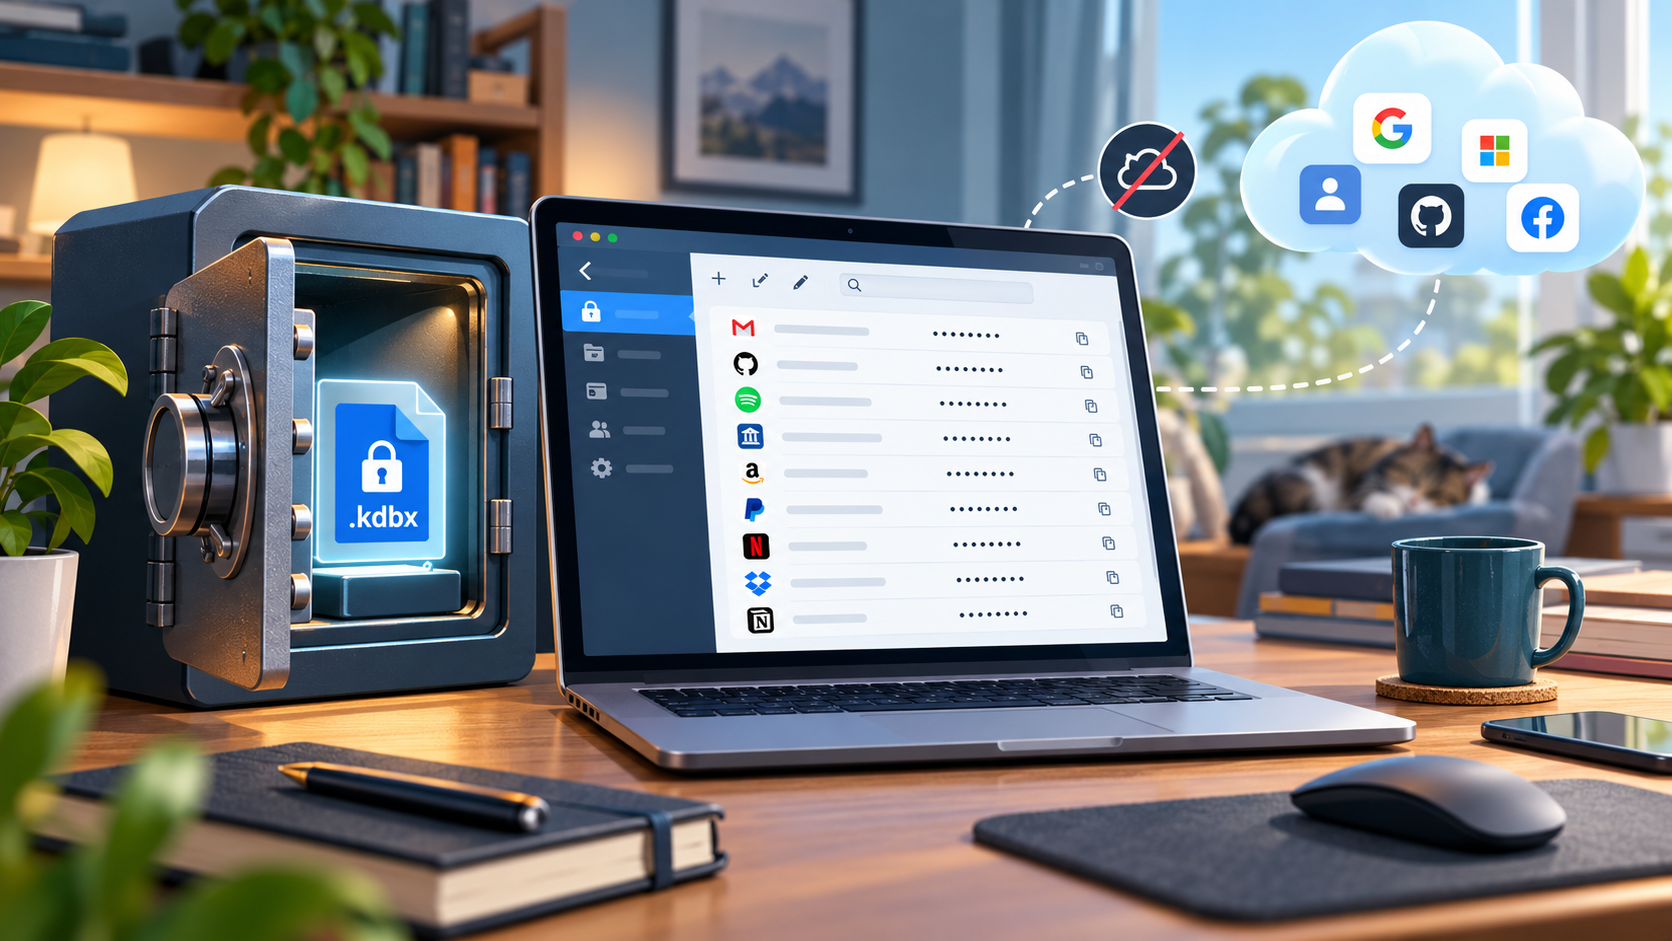
Sie suchen einen Passwort-Manager und landen auf einer Seite mit „Konto erstellen“, Cloud-Speicher und verschiedenen Abos. Ausgerechnet für Ihre Zugangsdaten soll also noch ein Online-Dienst dazukommen. Vielleicht wäre Ihnen wohler, wenn Ihre Passwörter auf Ihrem eigenen Rechner blieben.
Das geht: Ein Passwort-Tresor kann eine lokale Datei sein.
Die eigentliche Gefahr ist die Wiederverwendung
E-Mail, Online-Shop, Stromanbieter, Vereinsportal: Jedes Konto braucht ein eigenes, starkes Passwort. Dutzende lange, unterschiedliche Zeichenfolgen zuverlässig im Kopf zu behalten, ist keine alltagstaugliche Lösung. Stattdessen kommt schnell dasselbe vertraute Passwort mehrfach zum Einsatz – vielleicht mit einer anderen Zahl am Ende.
Wird dieses Passwort bei einem Dienst gestohlen, probieren Angreifer es auch bei anderen aus. Aus einem Datenleck können so mehrere übernommene Konten werden. Der Reflex „Alle Passwörter an einem Ort sind gefährlich“ lenkt deshalb vom eigentlichen Problem ab: schwache, wiederverwendete Passwörter, die über viele Konten verstreut sind. Ein Manager macht es praktikabel, für jedes Konto ein anderes starkes Passwort zu verwenden. Wo er die Passwortsammlung aufbewahrt, ist eine eigene Entscheidung.
Der Tresor bündelt die Kronjuwelen
Diese Entscheidung wiegt schwerer als bei anderen Daten. Der Tresor, in dem die Passwörter zusammenkommen, ist eine eigene Kategorie: Er ist nicht bloß ein weiterer Wertgegenstand, sondern der Generalschlüssel – er enthält die Zugänge zu vielen weiteren Konten und Daten auf einmal. Genau das macht diesen einen Ort so wertvoll.
Die naheliegende Frage ist deshalb nicht „Cloud ja oder nein“, sondern: Wem vertraue ich ausgerechnet diese Sammlung an? Seriöse cloud-basierte Passwort-Manager verschlüsseln den Tresor so, dass der Anbieter selbst die gespeicherten Passwörter nicht einsehen kann. Der Unterschied ist also nicht „sicher gegen unsicher“, sondern die Frage, wer die Kronjuwelen verwahrt: ein Dritter, dessen Dienst gehackt oder abgeschaltet werden kann – oder Sie selbst. Dass ein Cloud-Tresor nicht automatisch für immer unantastbar ist, hat 2022 der Einbruch bei LastPass gezeigt, bei dem Angreifer eine Sicherung verschlüsselter Tresordaten kopierten. Für manche ist ein automatisch aktueller Tresor auf mehreren Geräten trotzdem zuverlässiger als selbst gepflegte Kopien. Der Vorteil der lokalen Variante ist schlicht: Was beim Anbieter gar nicht gespeichert ist, kann bei einem Einbruch dort auch nicht gestohlen werden.
KeePassXC: Der Tresor ist eine Datei auf Ihrem Rechner
KeePassXC zeigt, wie Passwortverwaltung ohne Online-Dienst funktioniert. Sein Tresor ist eine einzelne, verschlüsselte Datei mit der Endung .kdbx. Sie bestimmen, wo diese Datei gespeichert wird. Für die Passwortverwaltung braucht KeePassXC kein Online-Konto und keinen fremden Server. Das Programm ist kostenlos; eine monatliche Gebühr fällt nicht an.
KeePassXC gibt es für Windows, macOS und Linux. Es ist außerdem quelloffen, auch Open Source genannt: Der Programmcode ist öffentlich zugänglich und kann unabhängig geprüft und weiterentwickelt werden. Die Tresor-Datei lässt sich auf allen drei Betriebssystemen weiterverwenden.
Beim Anlegen des Tresors wählen Sie ein Master-Passwort. Es ist der eine Schlüssel, den Sie sich merken. „Verschlüsselt“ bedeutet: Ohne dieses Passwort ist der gespeicherte Inhalt unlesbar. Das ist das eine Passwort, das Sie nie verlieren dürfen.
Entschlüsselt wird die Datei auf Ihrem Rechner. Damit sie tatsächlich dort bleibt, gehört sie in einen Ordner, den kein Cloud-Dienst automatisch überträgt.
Die Passwörter für Ihre einzelnen Konten kann der eingebaute Generator als lange Zufallsfolgen erzeugen. KeePassXC speichert sie zusammen mit dem Benutzernamen und der zugehörigen Internetadresse. Bereits wiederverwendete Passwörter werden dadurch allerdings nicht automatisch ersetzt: Die Änderung erfolgt beim jeweiligen Dienst, das neue Passwort kommt anschließend in den Tresor.
Im Browser erspart die Erweiterung KeePassXC-Browser das Abtippen. Sie unterstützt Firefox, Chrome, Edge, Chromium, Brave und Vivaldi. Nach der Einrichtung verbindet sie sich mit KeePassXC auf demselben Rechner und füllt Benutzernamen und Passwörter direkt in passende Anmeldefelder ein. Dafür muss KeePassXC laufen und der Tresor entsperrt sein.
Zur Kontrolle gehört die eigene Sicherung
Beim Master-Passwort endet die gewohnte Hilfe per E-Mail. Es gibt keine „Passwort vergessen“-Funktion, keinen Support, der die Datei für Sie entschlüsselt, und keinen Ersatzschlüssel. Ist das Master-Passwort weg, bleibt der gesamte Tresor unwiederbringlich verschlossen – mit allen darin gespeicherten Zugängen. Deshalb muss dieses eine Passwort zwei Bedingungen zugleich erfüllen: Es muss schwer zu erraten sein und es muss gegen das Vergessen abgesichert werden.
Dass die Datei auf Ihrem eigenen Rechner liegt, entlastet das Master-Passwort nicht. Zwar entfällt ein Angriffsweg: der Einbruch beim Cloud-Anbieter. Doch gelangt eine Kopie der Datei einmal in falsche Hände, können Angreifer beliebig viele Passwörter ausprobieren – ohne Kontosperre und ohne Begrenzung der Fehlversuche. Dann entscheidet die Stärke des Master-Passworts. Die Verschlüsselung bremst solche Versuche, ersetzt aber kein starkes Passwort.
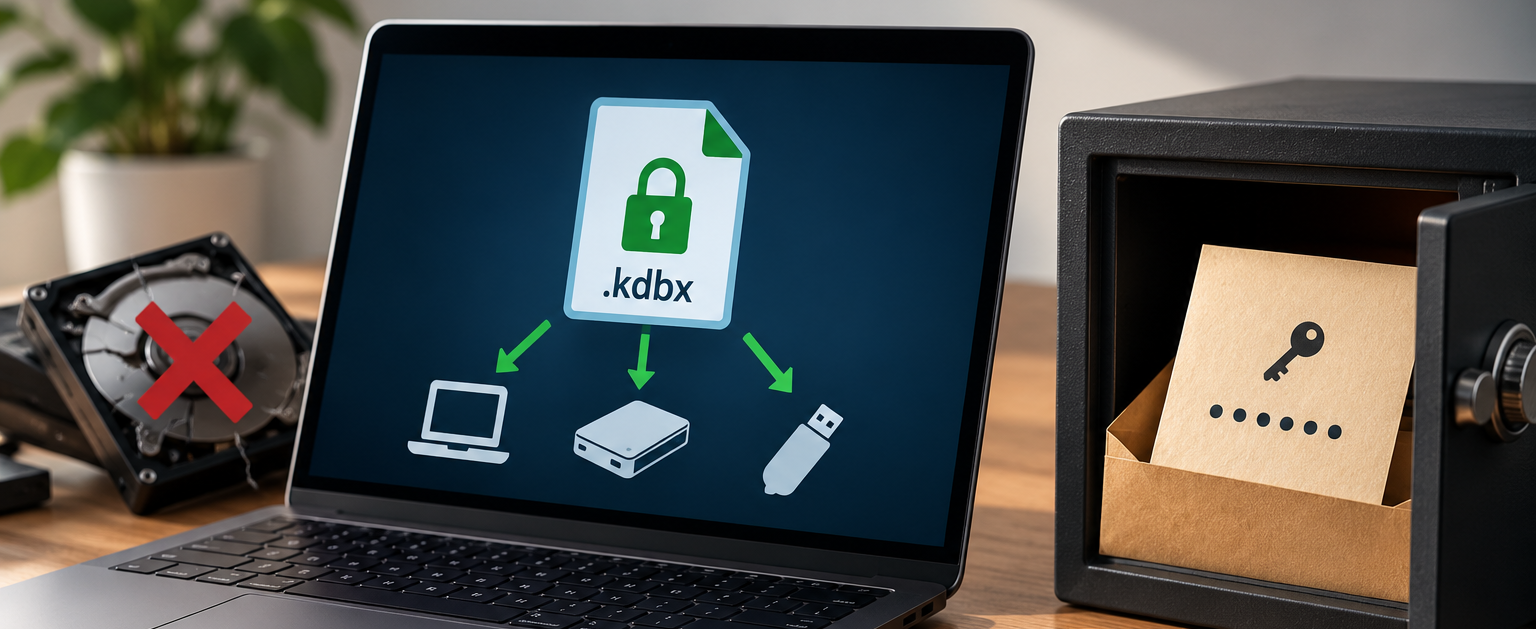
Zugleich tippen Sie dieses Passwort regelmäßig selbst ein, um den Tresor zu entsperren. Sinnvoll ist deshalb ein Passwort, das Sie sich zuverlässig merken und das dennoch stark ist; eine lange Folge zufällig gewählter Wörter lässt sich leichter merken als eine zufällige Zeichenfolge und ist trotzdem schwer zu erraten. Gegen das Vergessen hilft zusätzlich eine Papiernotiz, verschlossen und getrennt vom Rechner verwahrt. Das unterscheidet das Master-Passwort von den Passwörtern für Ihre einzelnen Konten: Die darf der Generator sehr lang und zufällig erzeugen, denn die füllt die Browser-Erweiterung ein und niemand muss sie sich merken.
Ebenso wichtig ist die .kdbx-Datei selbst. Geht sie bei einem Festplattendefekt verloren und existiert keine Sicherung, sind alle darin gespeicherten Passwörter weg. Zur lokalen Passwortverwaltung gehört deshalb eine regelmäßige Kopie auf einem getrennten Datenträger, etwa einer externen Festplatte, die nach der Sicherung wieder abgezogen wird. Ein zweiter Ordner auf derselben Festplatte schützt nicht vor deren Ausfall. Gelegentliches Öffnen der Sicherung zeigt, ob sie sich auch wirklich verwenden lässt.
Muss wirklich alles synchron sein?
Sollen dieselben Passwörter auch auf dem Laptop oder Handy verfügbar sein, muss die .kdbx-Datei dorthin gelangen und spätere Änderungen müssen ebenfalls ankommen. Diesen Abgleich nennt man Synchronisierung. KeePassXC bringt dafür keinen eigenen Cloud-Dienst mit; die Organisation liegt beim Nutzer. Die Datei einfach in Dropbox oder OneDrive zu legen, erscheint als kürzester Weg – für den Wunsch nach einem lokalen Tresor ist das aber nicht die beste Standardlösung, denn die Datei liegt dann wieder bei einem Cloud-Anbieter, wenn auch verschlüsselt. Und egal, wie der Abgleich organisiert ist: Er ersetzt keine getrennte Sicherung, weil er eine versehentliche Löschung ebenso zuverlässig auf andere Geräte überträgt wie ein neues Passwort.
Statt die Frage mit „alles synchronisieren“ zu beantworten, lohnt es sich, den tatsächlichen Bedarf zu klären. Der vollständige Tresor kann am PC bleiben, ohne dass Passwortverwaltung auf dem Handy damit ausgeschlossen wäre. Wer seine Konten überwiegend zu Hause nutzt, braucht unterwegs möglicherweise nur eine Handvoll Zugangsdaten und kann bewusst klein halten, was aufs Handy kommt. Aufwandsfrei ist das allerdings nicht: Eine solche mobile Auswahl ist praktisch ein zweiter Tresor, dessen Einträge ebenfalls gepflegt werden wollen – ändert sich ein Passwort, muss man daran denken, es auch dort nachzuziehen.
Wer unterwegs bezahlt, Bankgeschäfte erledigt oder sich regelmäßig in zahlreiche Apps einloggt, hat dagegen gute Gründe, die wichtigen Passwörter jederzeit dabeizuhaben. Dann ist ein geregelter Abgleich sinnvoll – ob über das eigene Heimnetz oder über einen bewusst gewählten Cloud-Speicher. Ein Cloud-Speicher ist damit eine mögliche Entscheidung, aber kein beiläufig gewählter Ablageordner.
KeePassXC selbst ist ein Desktop-Programm. Auf dem Smartphone öffnet eine kompatible App dieselbe .kdbx-Datei, ob vollständiger Tresor oder kleine mobile Auswahl. Das KeePassXC-Projekt empfiehlt in seiner FAQ:
- Für Android: KeePassDX und KeePass2Android
- Für iOS: Strongbox und KeePassium
Der Tresor gehört Ihnen
Ein Passwort-Manager ist nicht zwangsläufig ein weiterer Online-Dienst. Bei KeePassXC bleibt die Cloud eine Möglichkeit, keine Voraussetzung. Sie entscheiden, wo der Tresor liegt und welche Geräte eine Kopie erhalten. Der Preis dieser Unabhängigkeit ist die eigene Verantwortung: für das Master-Passwort, die getrennte Sicherung und einen bewusst geregelten Abgleich, soweit Ihr Alltag ihn verlangt. Kontrolle bedeutet hier nicht, alles überall verfügbar zu machen, sondern selbst darüber zu bestimmen.
Wie wichtig ist Ihnen der Zugriff auf dem Handy? Teilen Sie Ihre Erfahrungen mit lokalen Passwort-Tresoren in den Kommentaren.
Aggiungi commento